【導讀】圍繞歐盟CRA強制合規落地需求,全志將芯片安全作為產品的基礎能力,構建起覆蓋技術、流程、漏洞、服務四大維度的產品生命周期安全保障體系。通過將CRA合規標準拆解為標準化、可落地、可認證的芯片級安全能力,全志可為廣大生態伙伴提供高適配的合規解決方案,大幅降低終端產品歐盟準入門檻,有效壓縮研發認證周期,助力產品快速出海上市。
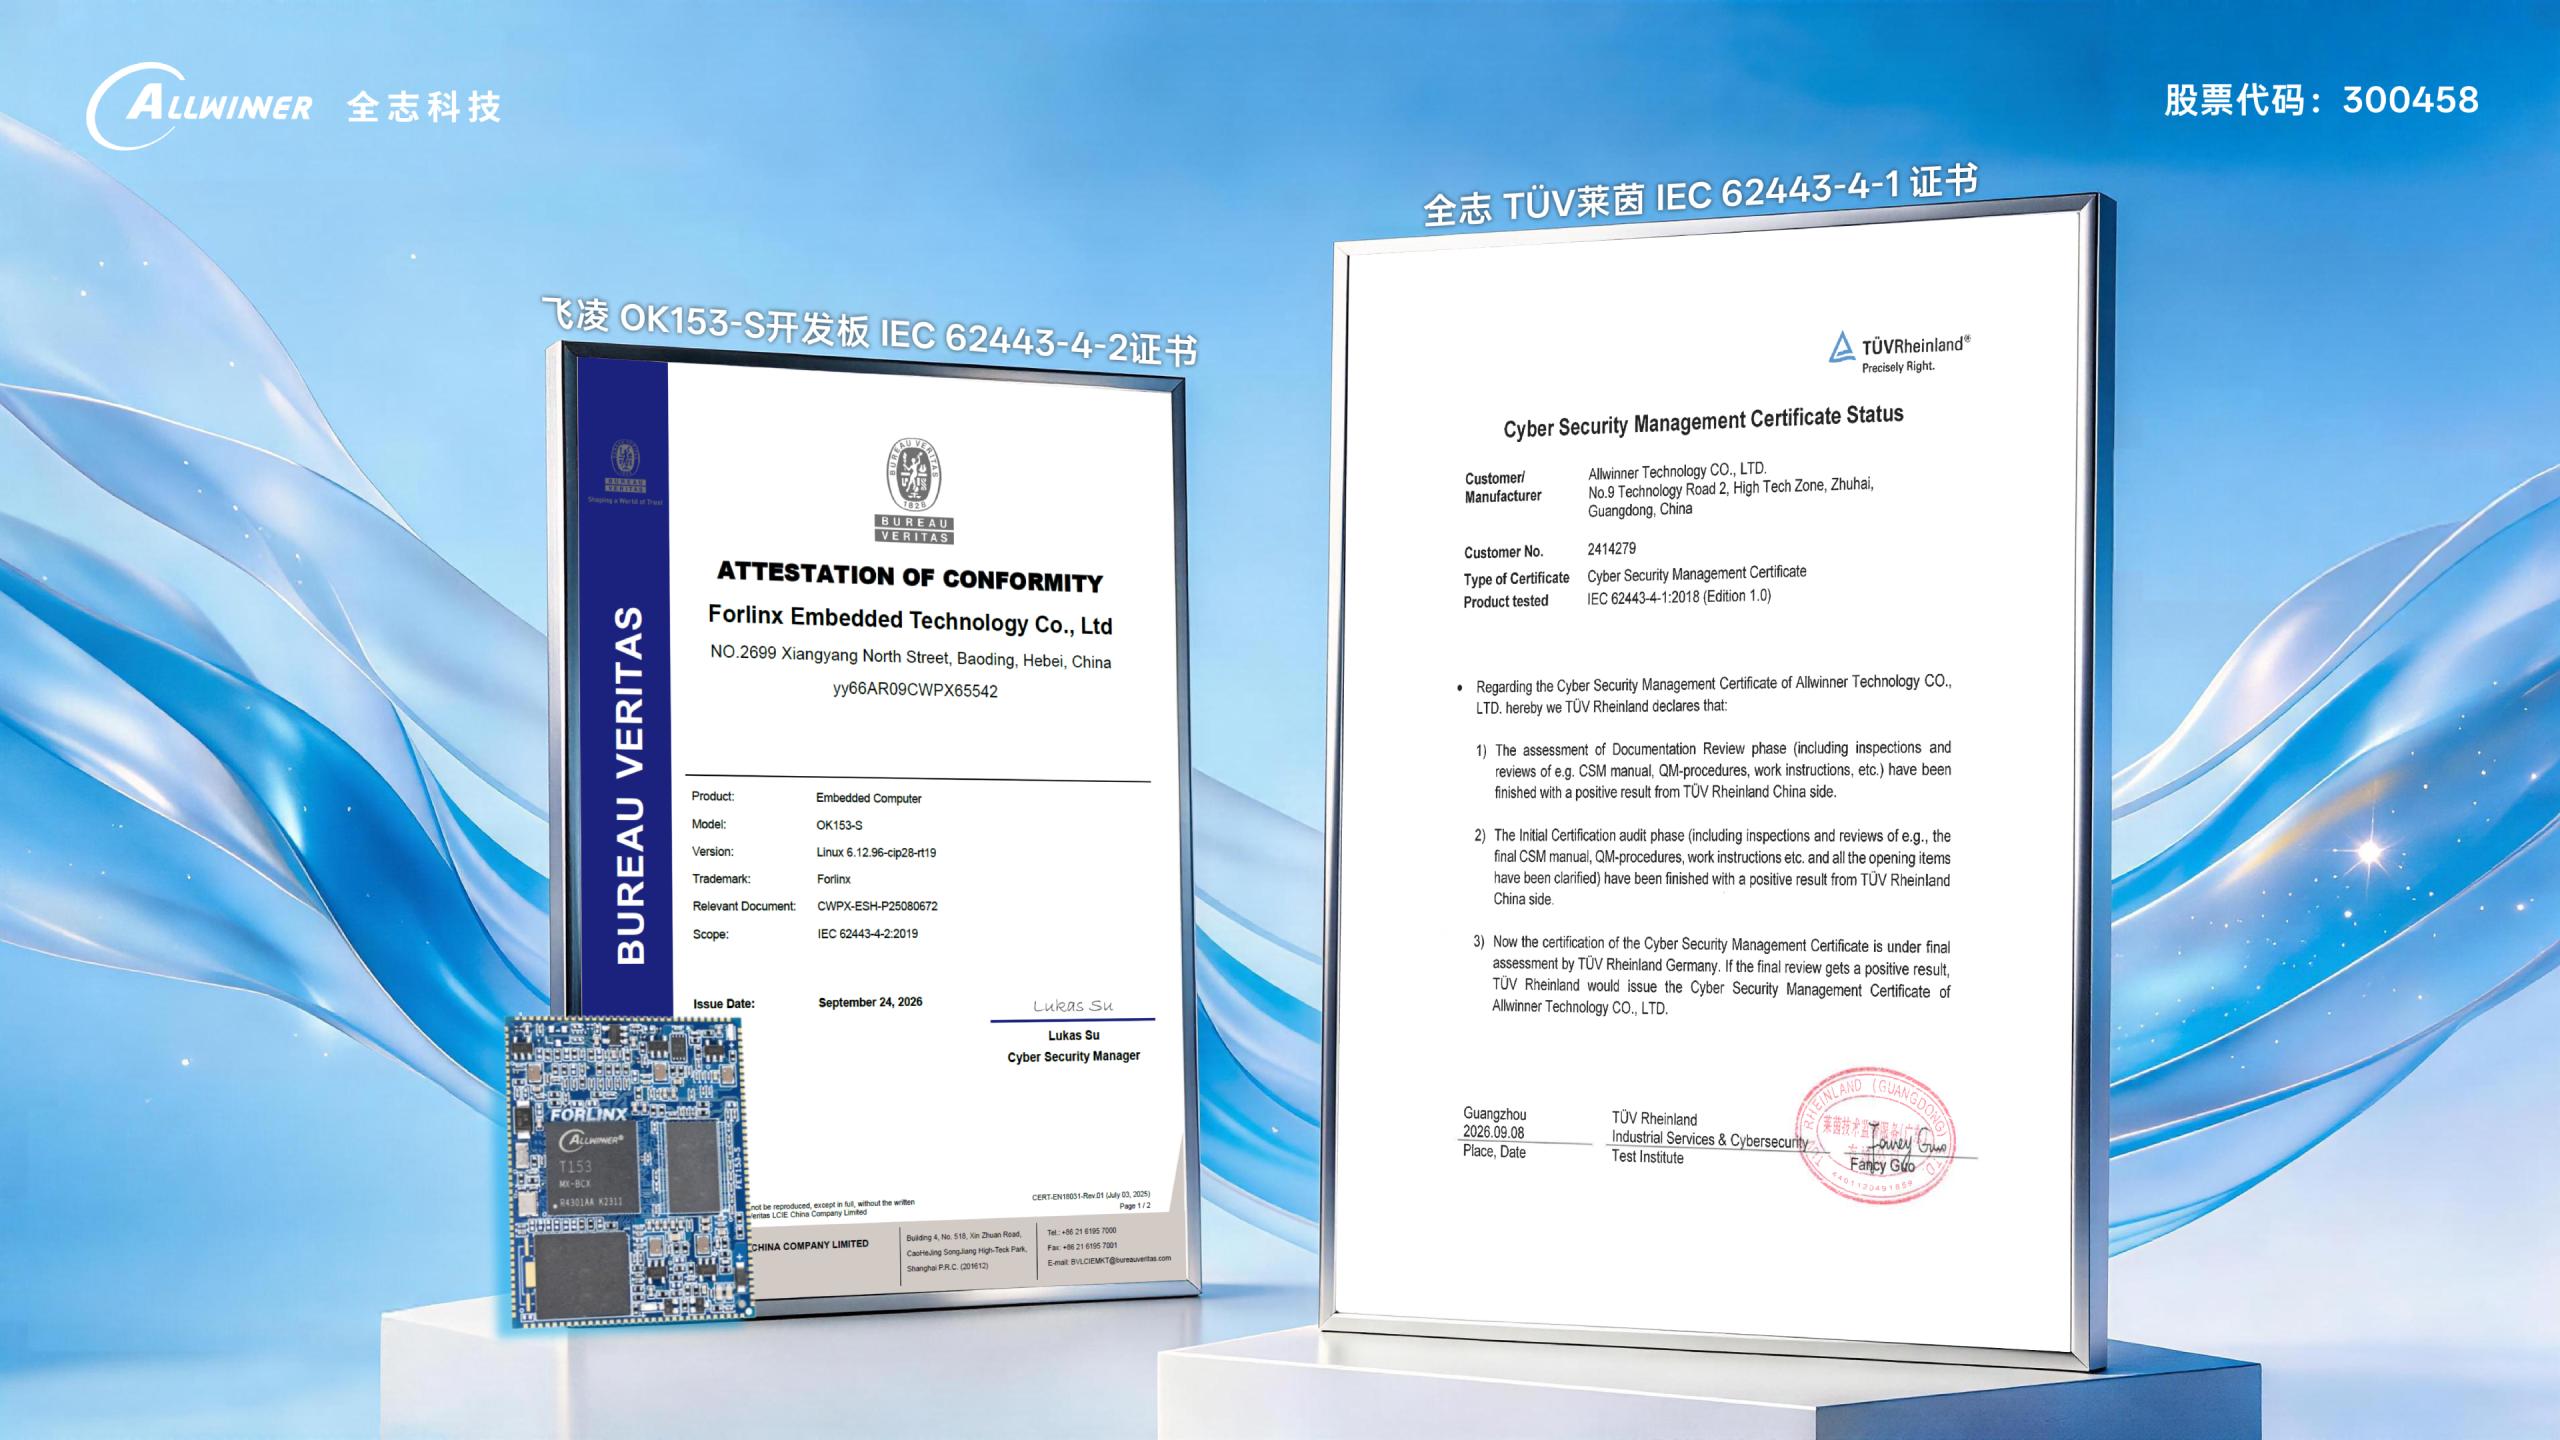
芯片安全能力的價值,最終體現在可認證、可商用的實體產品上。飛凌嵌入式基于全志T153芯片打造的OK153-S 開發板已通過IEC 62443-4-2認證,安全能力是全志芯片的基礎能力,生態伙伴承接并落地至板卡與整機方案,共同形成經驗證的合規樣板。
以芯片安全,賦能產品安全合規落地
在芯片產品開發與設計階段,全志遵循IEC 62443-4-1規范構建完整產品開發流程,安全功能設計以PSA安全技術規范為基線,并配套輸出安全技術文檔與技術支持,協助整機設備完成IEC 62443-4-2合規認證,協同保障工業設備的安全合規。
在核心安全能力層面,全志芯片基于Arm TrustZone可信執行環境設計,配套安全系統軟件,通過安全域資源隔離,在可信環境中執行敏感操作,構建起多維度、體系化的硬件安全防護能力,核心安全特性覆蓋:
可信根:RoT,提供基于硬件的可信根
安全啟動:固件防篡改,簽名最高支持RSA4096/ECC521
安全存儲:密鑰/敏感信息保護
安全升級:固件安全OTA升級
安全調試:JTAG禁用/密鑰保護
真隨機數產生器:符合NIST SP 800-90B標準
硬件加解密引擎:國際算法/國密算法
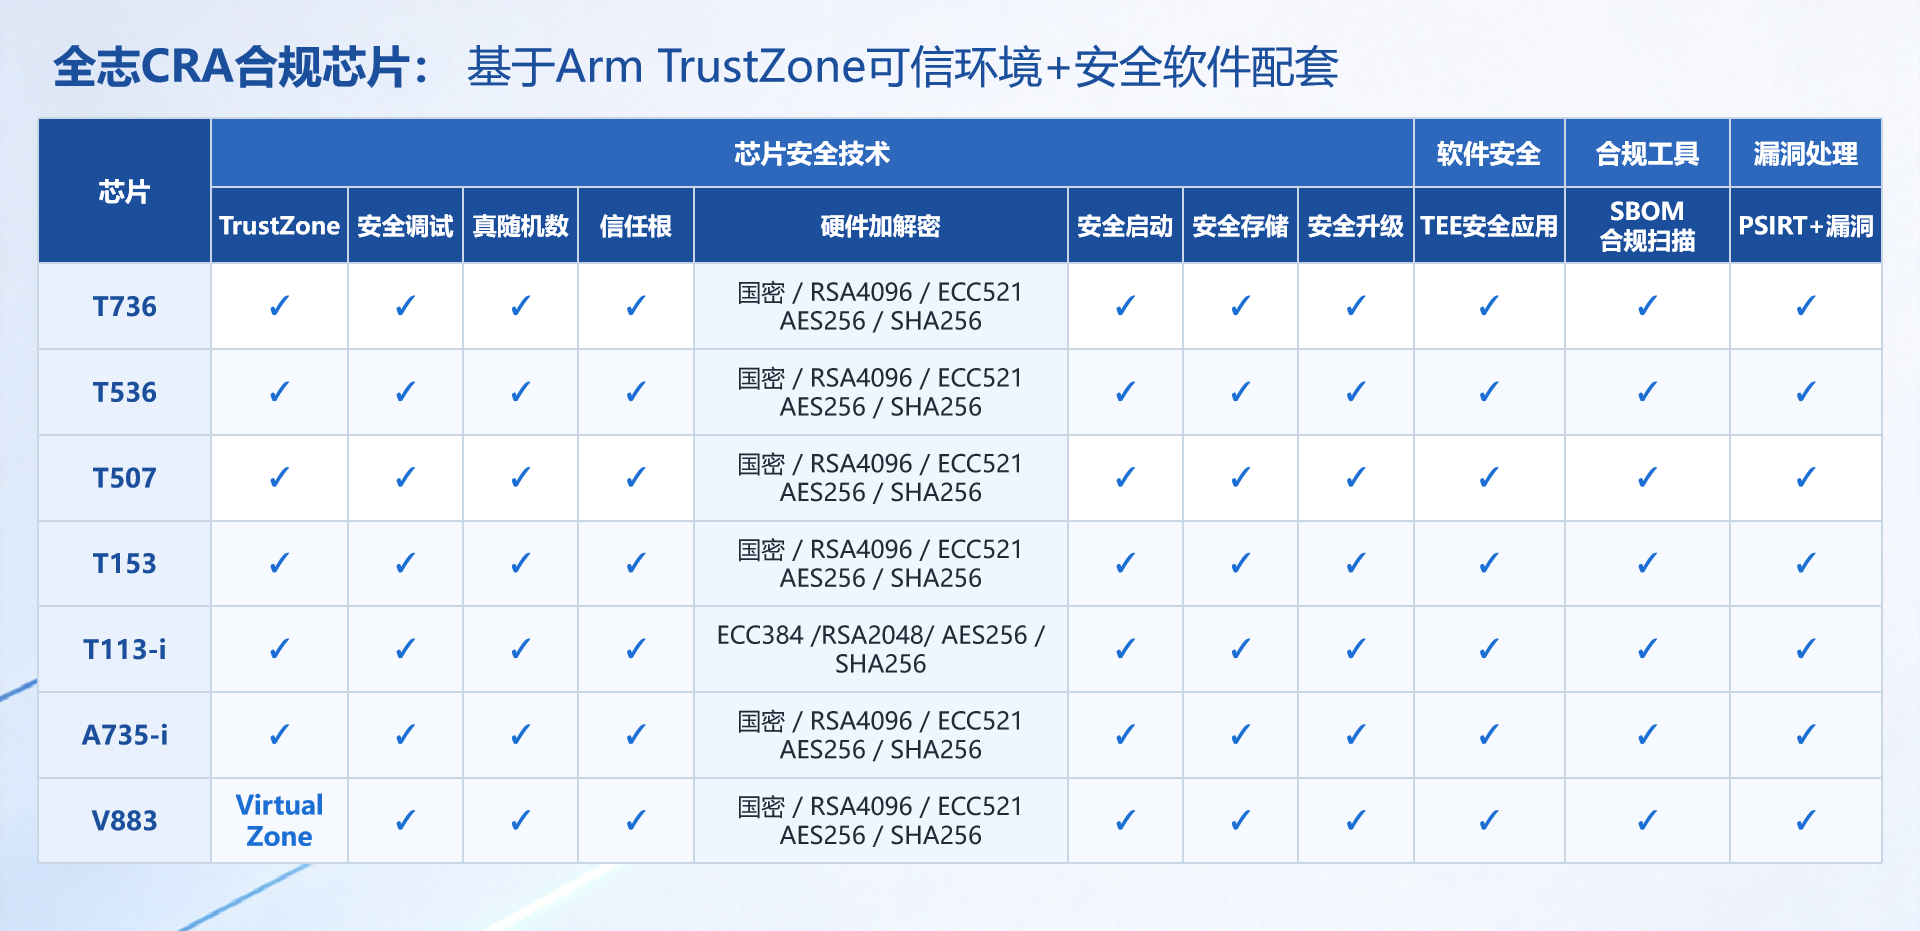
上述能力并非獨立的參數配置,而是經過深度整合、可整體交付的標準化芯片安全體系。其中,全志T系列多款核心處理器全面適配CRA合規要求,可精準覆蓋工業控制設備、智能家居、智能門鎖、網絡通信設備、消費電子、可穿戴設備、聯網玩具等CRA重點監管終端品類,形成多檔位、多場景的合規解決方案矩陣。
標準安全文檔,簡化產品認證流程
全志還圍繞方案移植、安全開發、整機認證全流程,梳理輸出成套標準化合規技術文檔,可直接作為第三方合規認證的核心支撐材料:
《安全開發指南》
涵蓋安全啟動配置、安全存儲使用、安全應用開發等核心流程,為終端安全開發提供標準化操作依據
《安全升級指南》
涵蓋安全OTA升級包生成與使用、A/B分區加固、版本防回滾等升級安全機制,保障產品全生命周期升級安全
《硬件加解密指南》
詳細說明各類硬件加解密調用方法,支持AES/RSA/ECC/SHA及國密SM2-SM3-SM4
《安全調試指南》
提供JTAG調試保護,配套安全防護配置方案
《SBOM清單和CVE修復指南》
基于商業合規工具掃描輸出標準軟件物料清單,支持已知漏洞的跟蹤與修復
安全服務,貫穿產品生命周期
持續的漏洞響應與安全維護是歐盟CRA法案的核心合規要求,法案明確規定聯網智能硬件產品需在全生命周期內維持穩定安全狀態,廠商需建立常態化安全迭代與漏洞修復機制。
為此,全志組建了專業產品安全應急團隊(PSIRT),搭建標準化漏洞處理流程,處理漏洞接收、風險評估、應急響應、迭代修復全閉環工作,流程體系符合ISO/IEC 30111 與 ISO/IEC 29147認證標準。在軟件供應鏈層面,全志引入商業合規掃描工具開展SDK合規檢查,輸出覆蓋固件依賴、第三方組件與開源許可證聲明的標準SBOM清單,并在產品生命周期內持續提供安全更新,保障終端產品長期滿足CRA合規標準。
持續迭代產品合規能力
全志CRA合規方案不僅能幫助生態伙伴快速滿足歐盟市場的準入要求,更能從合規門檻、認證效率、長期運維三個維度,為合作伙伴創造實質性商業價值:
降低合規門檻,終端設備廠商無需從零開始搭建完整安全體系,基于芯片原生安全能力和標準化開發文檔即可快速完成產品安全設計;
縮短認證周期,方案基于成熟量產的芯片安全能力與經過市場驗證的合規體系,配套完善的文檔支持,可幫助生態伙伴快速通過第三方合規評估;
縮減長期運維成本,全志提供的產品生命周期安全服務與常態化漏洞修復、版本迭代機制,大幅降低產品上市后的安全運維、漏洞整改、合規復審成本。
未來,全志將持續迭代底層安全技術與合規服務體系,同步跟進全球各區域網絡安全合規政策更新,不斷完善全球化合規支撐體系。同時,全志將攜手廣大生態伙伴與終端客戶,共建智能硬件安全生態,為各類智能硬件產品的安全落地、全球化布局提供穩定、可靠、可控的芯片核心支撐。
CRA說明:
2027年12月11日起,歐盟《網絡彈性法案》(Cyber Resilience Act, CRA) 將全面強制實施。屆時,進入歐盟市場的含數字元素產品均須滿足強制性的網絡安全要求,工業自動化與控制產品被明確歸入「重要1類」監管。
結論
歐盟 CRA 法案將于 2027 年底正式強制執行,對進入歐洲市場的聯網設備提出硬性網絡安全要求,工業控制設備更是被劃為高等級監管類別。全志這套芯片原生安全體系,核心思路是把合規能力下沉到芯片層面,而不是等到終端整機階段再補救。從芯片設計階段就遵循 IEC 62443、PSA 等規范,配套完整開發文檔、SBOM 物料清單以及標準化漏洞應急響應機制,能夠幫下游廠商減少安全體系搭建工作量,縮短認證周期,降低產品全生命周期的安全運維壓力。