【導讀】工業機器人已不再局限于防護籠內。協作型機器人、自主移動機器人(AMR)和新興的人形機器人,如今能夠在動態變化且難以預測的環境中與人類并肩工作。這種轉變正在釋放更高水平的生產力、精確度和運營靈活性,但同時也提高了標準要求。
機器人必須在每次操作中、在所有條件下均能安全運行。高速機械臂可在毫秒級時間內施加足以造成傷害的力。隨著機器人應用規模擴大及自主性提升,容錯空間日益收窄。當前的問題已不再是工業機器人能否執行任務,而是在于工業機器人能否在所有條件下安全、一致且可預測地運行,并且管控機器人運行的系統是否經過合理設計以確保上述目標得以實現。
什么是功能安全?它如何發揮作用?
功能安全的作用是確保系統能在需要時執行安全相關功能,例如快速停止電機以防止人員受傷,或在檢測到附近有人時強制機器人降低速度和輸出力。在工業系統中,功能安全可減輕意外動作造成的傷害。從本質上講,功能安全取決于安全系統的正確運行和有效的風險降低措施,例如當出現安全需求時能夠正確響應的自動保護機制。功能安全作為一種主動式智能保護機制,被內置于系統的設計和運行之中。
功能安全由以下三個基本要素定義:
可靠性:在規定的時間間隔內,在特定條件下按要求無故障執行任務的能力。
架構約束:故障不可避免,關鍵在于系統容忍故障的能力。
系統完整性: 不僅需要防范硬件故障,還必須預防設計錯誤。
IEC 61508、ISO 13849-1和IEC 62061等主導標準定義了功能安全的設計、驗證和維護方法。針對工業機器人,ISO 10218規定了基本安全設計和風險降低技術的要求,包括已部署的安全功能需要達到的最低功能安全性能等級。此類框架基于數十年的實際事故數據和工程實踐,旨在確保自動化技術的進步不會導致風險增加。
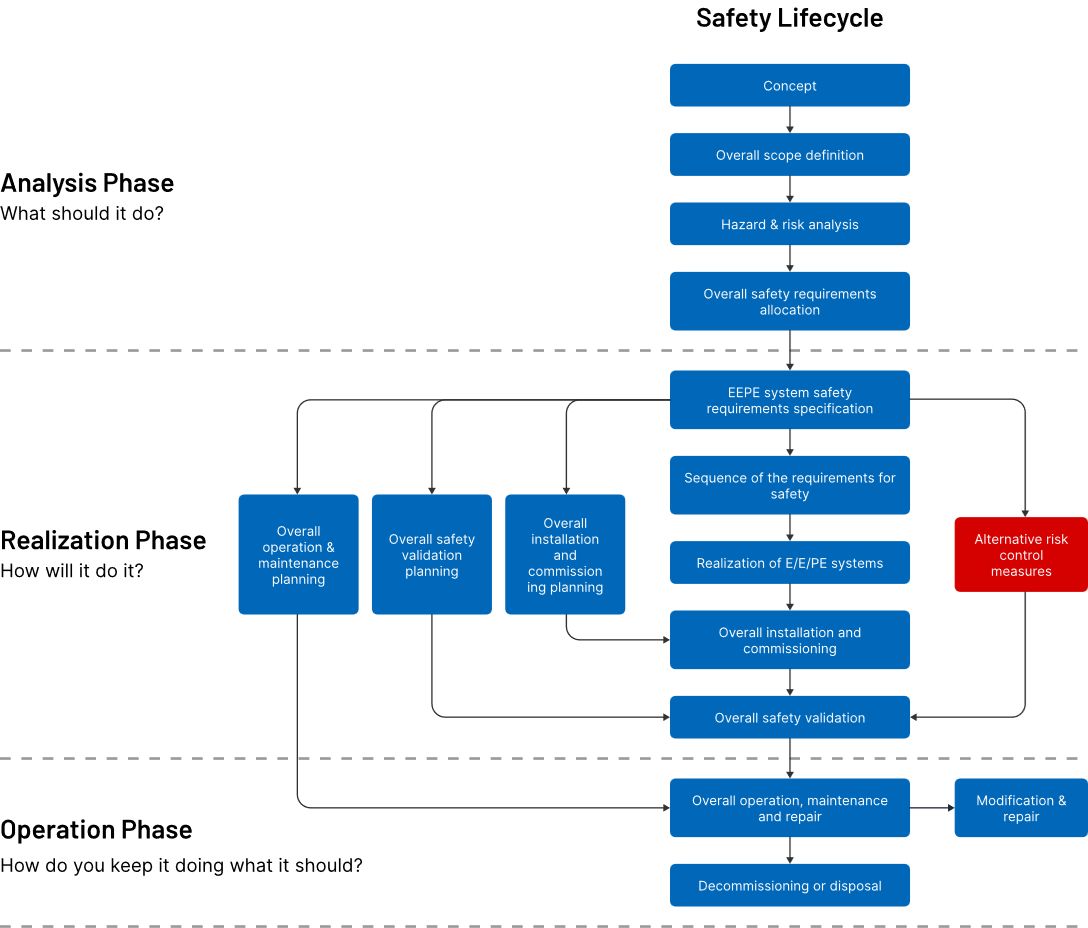
圖1:功能安全生命周期(IEC 61508)
風險具有多維性且日益增長
功能安全始于風險,而在工業機器人領域,風險既復雜又不斷演變。理解此類風險需要采用結構化的方法。風險評估提供了框架,不僅系統評估機器人的設計功能,還評估存在的危險、暴露人群及故障可能導致的傷害方式。
風險降低遵循三步層級法:本質安全設計從源頭消除危險;安全防護措施減輕殘余風險;使用說明確保操作人員和集成人員了解尚存的局限性。ISO 12100作為工業機械風險評估與風險降低的核心標準,對此方法作出了明確定義。
每項安全功能均需根據以下三個核心參數進行評估:
潛在傷害的嚴重程度
暴露的頻率和持續時間
避免或限制傷害的能力
此框架定義了所需的性能等級,也就是每項安全功能必須達到或超越的可量化基準。
當前的挑戰在于規模和復雜性。現代機器人應用可能包含數十種相互依賴的安全功能,涵蓋從保護性停止到實時速度與分離監控等各類功能。每項功能都必須單獨設計和驗證,且功能間的交互須嚴格控制,以確保整個系統的安全行為。
應對故障
功能安全標準區分了兩種故障類型及其處理方法:
隨機硬件故障:隨時間推移以有限概率發生的不可預測的元件故障。通過診斷覆蓋率要求和冗余設計來緩解此類故障。
系統性故障:由設計或流程引起的缺陷(例如EMC魯棒性差、需求不明確、驗證與確認不充分、軟件缺陷)。通過嚴格的開發流程、獨立評審和多樣化冗余設計來解決此類問題,以避免共模故障。
挑戰的范圍正在迅速擴大。最新的ISO 10218修訂版涵蓋了工業機器人的設計、運行和安全防護要求,定義了30項獨立的安全功能,而2011年版僅有12項。三倍數量增長反映出隨著機器人能力增強及其與人類環境的深度融合,風險特征也隨之擴展。對于互聯工廠,功能安全還必須應對網絡安全威脅。
三大基石,統一集成框架
應對上述的復雜性僅靠合規清單遠遠不夠。功能安全建立在三個相互依存的支柱之上:系統性能力、可靠性和架構。三者共同定義了如何將風險降至可容忍水平、如何實現、驗證并長期維持風險降低效果。
系統性能力是指開發過程的嚴謹程度。功能安全依賴于規范的工程工作流程,以減少因設計缺陷、規格不完整或實施疏漏而引發的系統性故障。基于標準的流程、結構化文檔及嚴格的驗證與確認,均有助于提升系統性能力。完善的流程可降低安全關鍵功能中出現未檢出錯誤的概率。
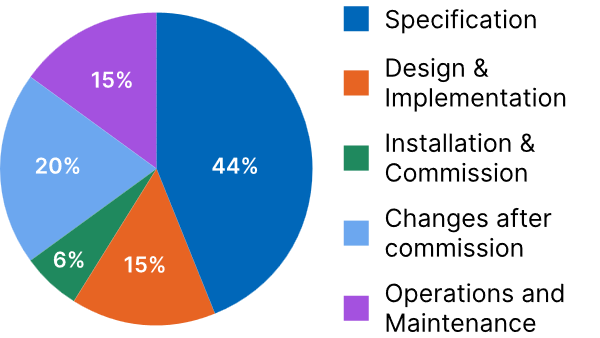
The primary causes of dangerous failures of the control system by the safety lifecycle phase
可靠性針對的是硬件層面。它是指產品在既定條件下、在一定時間內無故障實現預期功能的概率。在功能安全中,可靠性通過平均無危險故障時間(MTTFD)和每小時危險故障平均頻率(PFH)等指標進行量化。這些工程目標基于元件數據得出,并通過系統性分析加以驗證。
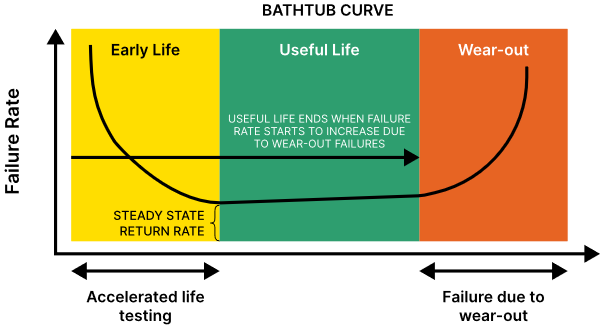
Reliability is the probability of a product performing its intended function under stated conditions without failure over a defined period.
架構設計正視了一個客觀事實:不存在絕對無故障的元件。安全架構利用硬件容錯機制,防止單一故障導致安全功能失效。冗余、診斷和故障檢測協同工作,確保在元件退化或失效時仍能維持保護功能,從而在系統整個運行壽命期內保持系統完整性。
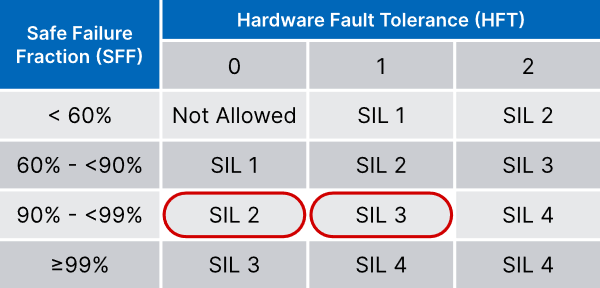
Architectural Constraints (Type B)
功能安全構成差異化優勢
ADI將功能安全視為一種產品能力,同時也是一門符合全球標準的工程學科。ADI內部的功能安全專家支持客戶開發符合相關認證要求的系統,產品組合涵蓋安全半導體、精密傳感、電源與電池管理、隔離、運動控制技術等。ADI提供基礎的構建模塊,輔以可靠性數據、安全文檔和基于標準的設計實踐。此舉使汽車、工業和機器人制造商能夠實施符合SIL和ASIL標準的系統,并在日益以機器人和人為中心的工業環境中實現安全運營。
展望未來:安全成為戰略要素
功能安全并非創新的制約因素,而是實現工業機器人規模化應用的前提。隨著機器人更深入地進入以人為中心的環境,唯有采用嚴格安全框架的企業和組織,才能自信地進行大規模部署,并贏得操作人員、監管機構及工作人員的持續信任。
結論
當前,面向下一代系統的相關標準正在持續迭代,涵蓋人形機器人和具備主動穩定性控制的移動平臺。由此釋放出明確信號:功能安全正與機器人技術創新同步前進。企業若將功能安全視為核心工程學科,而非事后的補救手段,就更有能力以負責任、有效且規模化的方式部署智能自動化方案。